SSH#
Le fichier de configuration est ~/.ssh/config
Le dossier ~/.ssh/ doit avoir les droits 0700
Les clés privées doivent être en 0600
# les commentaires sont précédés de ce caractère

Include                            # en spécifiant le path on peut mettre des includes

ForwardAgent yes|no                # à spécifier si tu veux emmener (forward) ton agent ssh avec toi
                                   # fonctionne également quand on utilise gpg comme agent ssh
                                   # on peut le remplacer par -A

AddKeysToAgent yes|no              # à spécifier si on veut ajouter la clé qu'on utilise dans l'agent

IdentityFile <path>                # à spécifier pour utiliser une clé en particulier
                                   # permet d'utiliser une clé qui n'est pas dans ~/.ssh/
                                   # souvent utilisé avec l'option précédente
                                   # peut être utilisé avec des clés publiques aussi, avec une YubiKey par exemple

IdentitiesOnly yes|no              # à utiliser quand on utilise l'option précédente

StrictHostKeyChecking yes|no       # à utiliser quand on veut accepter des clés d'hôte distantes qui diffèrent du known_hosts local

UserKnownHostsFile <path>          # permet de spécifier le path du fichier des hosts connus, /dev/null par exemple

User <name>                        # permet de spécifier le nom d'utilisateur <name>@127.0.0.1

PasswordAuthentication yes|no      # permet d'autoriser ou interdire l'utilisation de password

PreferredAuthentications <method>  # permet de spécifier la méthode d'auth à préférer
                                   # ex: password, publickey...

Host <hostname or fqdn>            # permet de spécifier les confs à utiliser pour un host ou un groupe d'hosts spécifique
                                   # ex:
                                   #  - ppd1-*, tous les hosts qui commencent par 'ppd1-'
                                   #  - !ppd1-admin, ne pas utiliser pour ppd1-admin
                                   #  - ...

ProxyJump <ip or host or fqdn>     # souvent utilisé avec l'option précédente
                                   # permet de dire que pour le host spécifié on doit d'abord passer par un autre host
                                   # on peut le remplacer par -J

HostName <ip or fqdn>              # permet de donner une adresse pour un host qui n'a pas de DNS rattaché

ControlMaster yes|no|auto          # permet de partager une seule connexion pour toutes les sessions vers un host
                                   # 'auto' crée la master si elle n'existe pas, la réutilise sinon

ControlPath <path>                 # socket de la connexion partagée, indispensable pour piloter la session avec -O
                                   # ex: ~/.ssh/cm-%r@%h:%p

ControlPersist yes|no|<time>       # garde la master ouverte en arrière-plan après la fin de la session
                                   # ex: 10m, la connexion reste dispo 10 minutes
Pour plus de documentation, tu peux utiliser man 5 ssh_config
Tunnels#
ssh -L [bind_address:]port:host:hostport  # local forwarding
                                          # le port est ouvert sur le client
                                          # le trafic est forward par le serveur sshd vers host:hostport

ssh -R [bind_address:]port:host:hostport  # remote forwarding
                                          # le port est ouvert sur le serveur sshd
                                          # le trafic est forward par le client vers host:hostport
                                          # nécessite 'GatewayPorts yes' dans sshd_config pour ecouter sur 0.0.0.0

ssh -D [bind_address:]port                # dynamic forwarding, proxy SOCKS
ssh -N                                    # pas de commande distante, utile pour un tunnel seul
ssh -f                                    # passe en arrière-plan
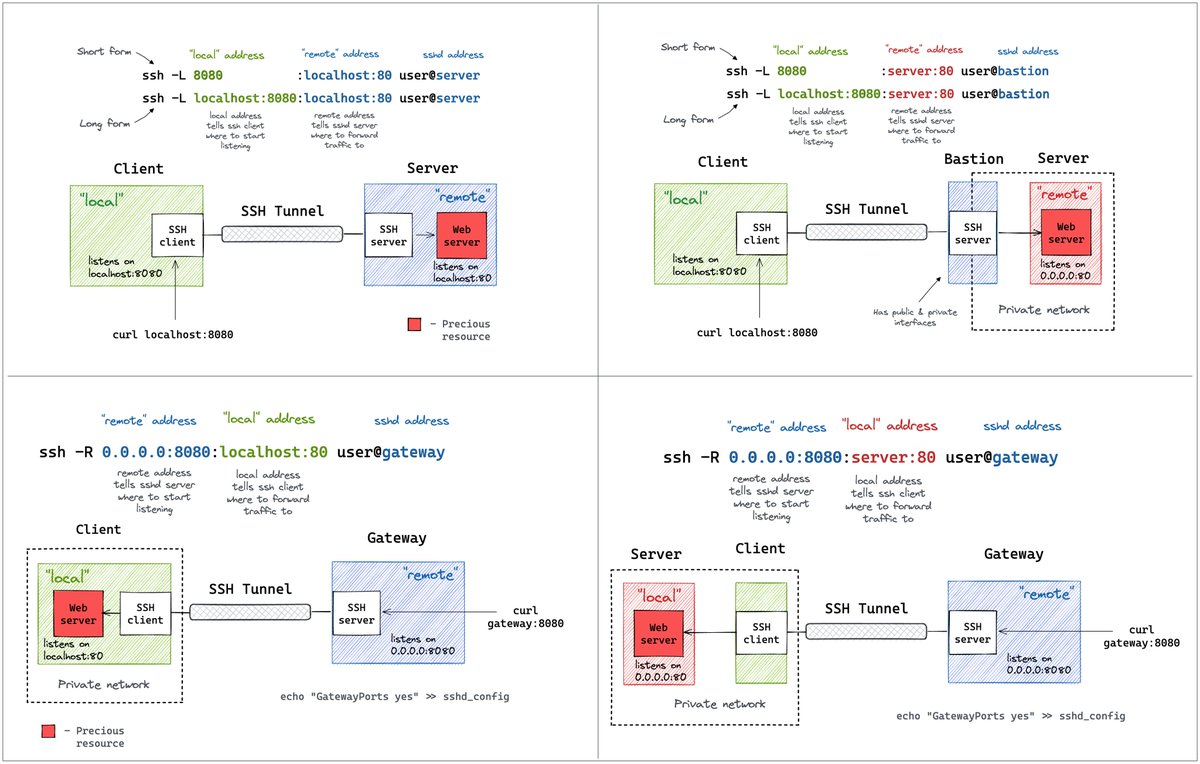
Local forwarding (-L) et remote forwarding (-R), directement et via un rebond.#
Source : @iximiuz
Contrôler une session passée en background#
Une session lancée avec -f n’a plus de terminal, les séquences d’échappement ne sont donc plus
disponibles. Pour garder la main il faut une connexion partagée, avec une socket de contrôle déclarée
soit dans le fichier de config (ControlMaster + ControlPath), soit sur la ligne de commande
(-M -S <path>). C’est ensuite cette socket, et non le host, qui sert à envoyer les commandes.
# depuis une session interactive, séquences d'échappement (en début de ligne)
~?                                 # affiche la liste des séquences disponibles
~.                                 # ferme la session
~&                                 # passe la session en arrière-plan
~C                                 # ouvre une ligne de commande ssh>
                                   # permet d'ajouter ou retirer un tunnel à chaud
                                   # ex: -L 8080:localhost:80, -KL 8080

# tu crées la master en donnant toi-même le chemin de la socket de contrôle
ssh -M -S <path> -fN <host>        # -M force la session à être master
                                   # -S <path> place la socket où on veut, sans passer par ControlPath
                                   # ex: ssh -M -S /tmp/cm-prod -fN -L 8080:localhost:80 user@server

# ensuite on pilote la session via la socket, plus via le host
ssh -S <path> -O check dummy       # vérifie que la master est vivante et donne son pid
ssh -S <path> -O forward -L 8080:localhost:80 dummy   # ajoute un tunnel a la session existante
ssh -S <path> -O cancel -L 8080:localhost:80 dummy    # retire ce tunnel
ssh -S <path> -O stop dummy        # n'accepte plus de nouvelles sessions, les existantes continuent
ssh -S <path> -O exit dummy        # ferme la master et toutes les sessions qui en dépendent

# un argument host reste obligatoire dans la syntaxe mais il est ignoré quand -S est donné
# n'importe quelle valeur fait l'affaire, 'dummy' ici, aucune résolution DNS n'est faite

# si on passe par ControlPath plutôt que -S, la socket est le chemin après expansion
# ControlPath ~/.ssh/cm-%r@%h:%p  ->  ~/.ssh/cm-user@server:22

# sans connexion partagée, il reste le pid
ps -ef | grep 'ssh -f'             # ou: lsof -i :8080
kill <pid>